能動的サイバー防御は、被害を待たずに暮らしの仕組みを守る対策
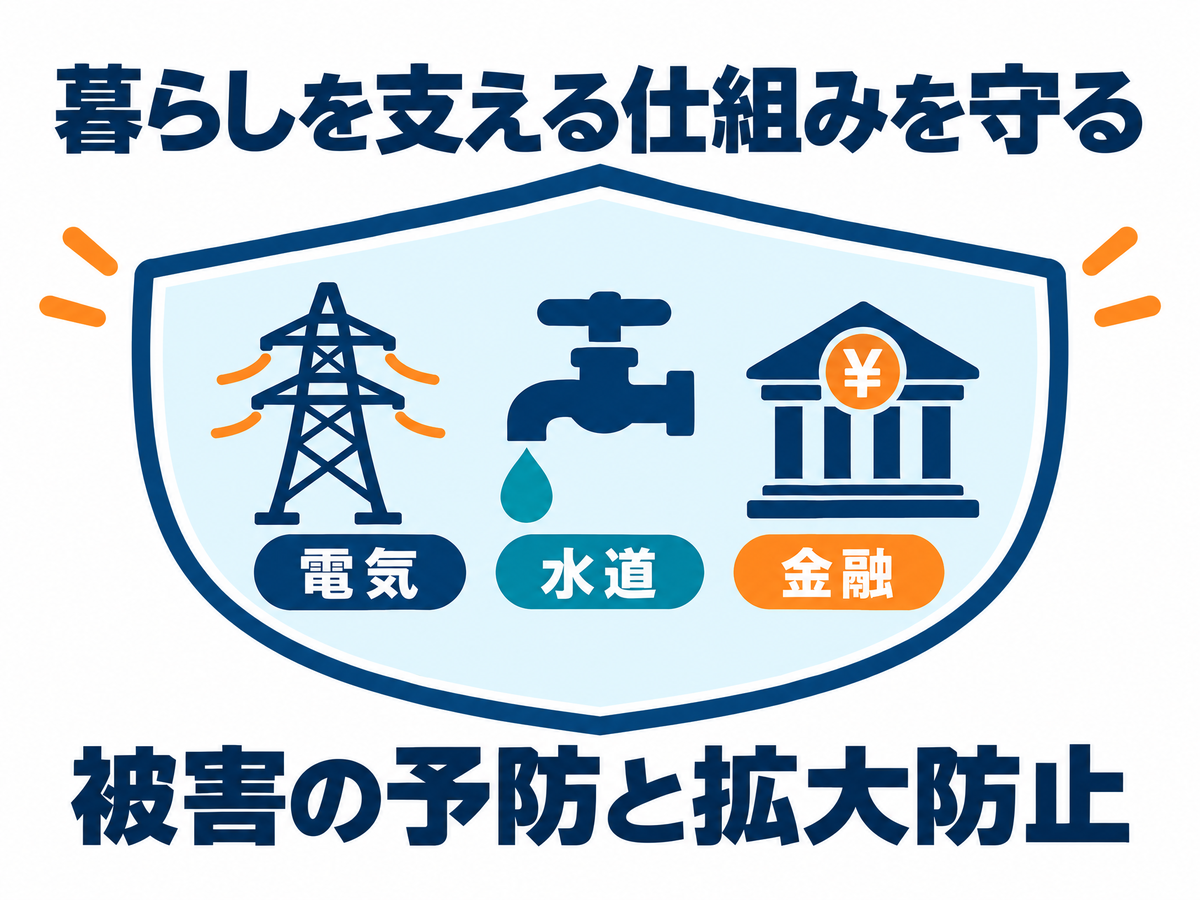
電気が使えない、水道が止まる、銀行の振り込みができない。
そんな生活の支障は、コンピューターへの攻撃でも起こり得ます。
能動的サイバー防御は、重大な被害を未然に防ぎ、被害の拡大を食い止めるための対策です。[1]
2026年11月7日時点では、官民の情報共有と、攻撃に使われる機器へのアクセス・無害化に関する規定が施行されています。
一方、新法による通信情報の取得・利用の中心部分は、成立済みですが未施行です。[1][2]
「法律ができたので、すべての仕組みがもう動いている」というわけではありません。

サトミちゃん、「能動的」と聞くと、こちらから攻撃するように感じるね。

大切なのは、重大な被害を防ぐ目的と、法律で決められた条件です。
いつから始まった?三つの仕組みは開始時期が違う
関連する二つの法律は、2025年5月16日に成立し、同月23日に公布されました。
「成立」は国会で法律が決まること、「公布」は決まった法律を国民に知らせることです。
実際に規定が効力を持つ「施行」は、仕組みごとに段階を分けています。[1]
| 仕組み | 何をするか | 2026年11月7日時点 |
|---|---|---|
| 官民連携 | 対象企業と政府が被害・対策の情報を共有 | 2026年10月1日施行 |
| アクセス・無害化 | 条件を満たす場合に攻撃に使われる機器へ対処 | 2026年10月1日施行 |
| 通信情報の利用 | 攻撃の手掛かりとなる通信情報を取得・分析 | 成立済み、中心規定は未施行 |
通信情報の利用は、2027年秋からの施行が予定されています。
未施行だからといって、これから法律そのものを新しく作る段階ではありません。[1][3]
また、施行済みという言葉だけで、個々の対処が実施されたことや、被害が減ったことまで決まるものではありません。
官民連携で何が変わる?被害と弱点を共有する
電力会社が危険な通信を見つけても、その情報が他の会社に伝わらなければ、似た攻撃を別の会社が受けるおそれがあります。
官民連携は、政府と事業者が情報を持ち寄り、被害の予防や対策につなげる仕組みです。[2]
届出や報告の義務を負うのは、法律上の対象となる重要な機器を使う「特別社会基盤事業者」です。
電気、水道、金融などの基幹インフラを担う事業者のうち、指定や対象機器の条件を満たす事業者を指します。
すべての企業が、同じ義務を一律に負う制度ではありません。[2][5]
- 対象となる重要な機器について、製品名や製造者名などを届け出ます。
- 被害や、その原因となり得る所定の事象を認知した場合に報告します。
- 政府からの分析結果や対策情報を、被害の防止に役立てます。
完全に停止してから報告するのではなく、対象となる兆候の段階でも報告につなげます。
協議会での共有や、製品の供給者に弱点への対応を求める仕組みもあります。[2]
ここでいう弱点は、攻撃の入口になり得る不具合などのことです。
情報を集めるだけで終わらず、事業者の対策や製品の修正につなげることが、安定したサービスの土台になります。
アクセス・無害化は誰がする?警察と自衛隊の条件
「アクセス・無害化」は、攻撃に使われるコンピューターに通信回線を通じて対処し、危害を防ぐ措置です。
警察では、必要な知識と能力を認められ、指名された警察官が担当します。[4]
一般の人が、怪しい相手の機器を勝手に止めてよいという制度ではありません。
警察の措置には、重大な危害と緊急性の条件がある
不正な行為に使われる通信などを認め、放置すると生命・身体・財産に重大な危害が生じるおそれがあるため、緊急の必要がある場合を対象にします。
単に気になる通信を見つけたことだけで、無条件に措置できるわけではありません。[4]
原則として、サイバー通信情報監理委員会の事前承認が必要です。
承認を待つ時間がない特段の事情がある場合には例外がありますが、その後は速やかに委員会へ通知します。
委員会は適切な措置だったかを確認し、必要に応じて勧告を行います。[4]
国内に設置されていると認める相当な理由がない機器に警察が対処する場合は、担当を警察庁の執行官に限り、外務大臣との事前協議も必要です。
国内外で条件が同じではなく、関係者の正当な業務をみだりに妨げないという制約もあります。[4]
自衛隊は、特別な技術などが必要な場合に警察と共同対処
国外の者による、特に高度で組織的・計画的な攻撃への対処には、自衛隊の枠組みもあります。
重要な機器の停止などが国家・国民の安全を著しく損なうおそれが大きく、自衛隊の特別な技術や情報が必要不可欠で、国家公安委員会の要請または同意がある場合などが条件です。[4]
この枠組みでは、総理大臣が通信防護措置を命じ、部隊は警察と共同して実施します。
自衛隊があらゆる企業の機器を自由に防護する制度ではなく、防護する機器にも法律上の範囲があります。[4]
緊急なら、どんな場合でも承認を飛ばしていいのかい。
いいえ、緊急の必要があることと、承認を待てない特段の事情があることは別の条件です。[4]
通信の秘密はどう守る?取得と分析に歯止めを置く
通信情報の利用には、攻撃を発見するための情報が必要になる一方、私たちの通信の秘密に関わる問題があります。
法律は、必要最小限で厳格に権限を行使し、国民の権利や自由を不当に制限しないことを定めています。[2]
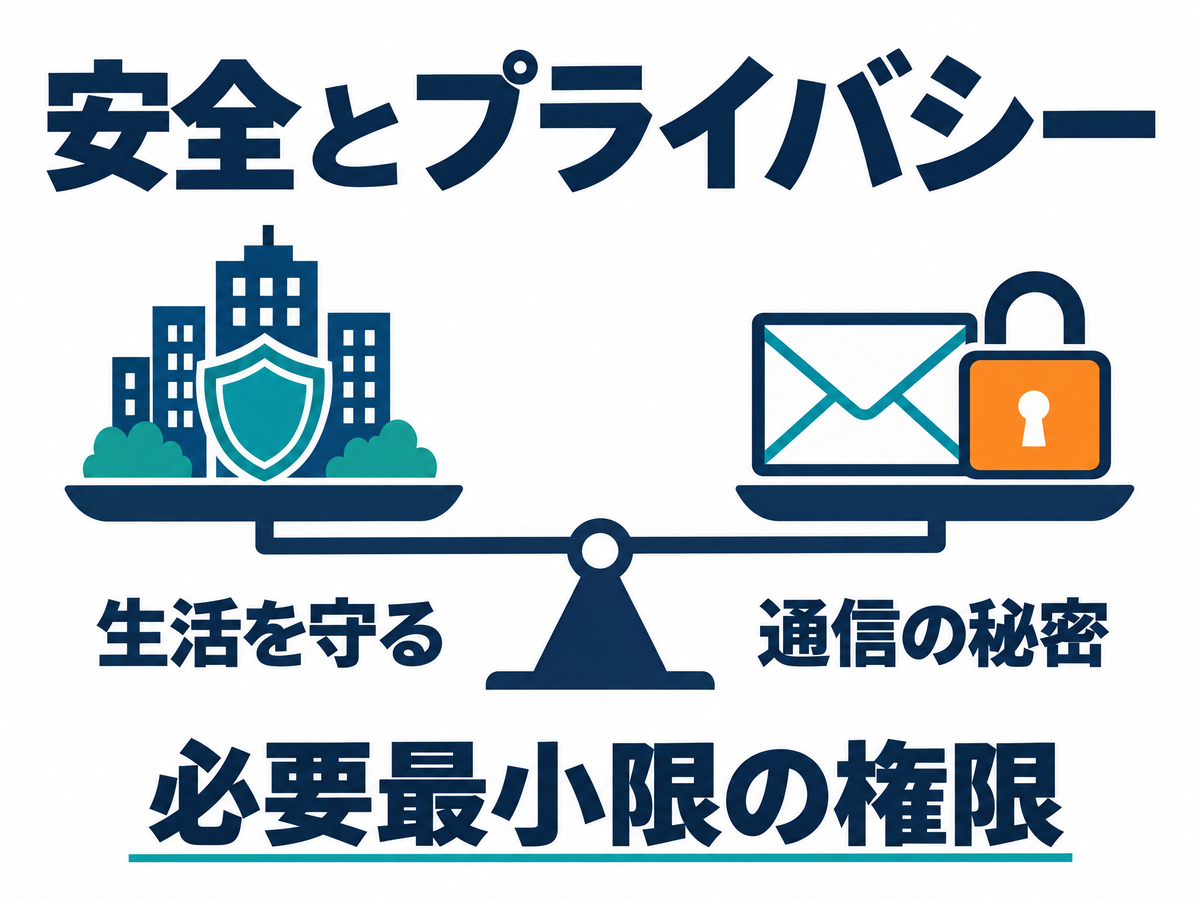
以下は、成立済みですが、通信情報の取得・取扱いの中心部分がまだ施行されていない仕組みです。
国内の通信全般を、政府が好きに読む権限が始まったという意味ではありません。[2][3]
同意に基づく取得と、同意によらない取得は別
当事者との協定に基づく取得は、通信当事者の同意を前提とします。
それとは別に、同意によらない取得では、外国間の通信や、攻撃との関係が条件を満たす外国と国内の間の特定の通信などを扱います。
同意によらない取得では、送信元・送信先がどこにあるかで通信を区分します。
国内設備同士と判断される通信は、この取得の対象外です。
通信の区分に応じた要件と、委員会の承認などの手続きがあります。[3][5]
通信情報を取得する承認と、機器にアクセスして無害化する承認は、別の権限に対する手続きです。
一つの承認で何でもできる、という設計ではありません。[3][4]
内容を何でも保管するのではなく、選別と消去を行う
取得した通信情報は、目的に必要な「機械的情報」を自動的に選別する仕組みです。
職員が先に読んで選ぶのではなく、人が知る前に自動的な処理で選びます。[3]
機械的情報とは、送信元・送信先を識別する情報や通信日時、機器への指令などです。
人がメールで伝えたい内容を、そのまま自由に読むこととは異なります。[3]
選別の対象にならなかった情報は、直ちに消去する規定があります。
選別後の情報にも利用・提供の目的制限があり、保存期間は必要性などに応じて定め、期間の経過後は消去します。[3]
同意によらない取得では、委員会による検査や、必要に応じた是正要求・勧告も規定されています。
ただし、こうした制限があることと、プライバシーへの影響が絶対に生じないことは同じではありません。[3]
監督する委員会は、実施する側から独立して判断する
サイバー通信情報監理委員会の委員長と委員は、独立して職権を行います。
法律・技術などの知識を持つ人から、両議院の同意を得て任命する仕組みです。[2]
措置を実施する側だけで、権限の使い方をすべて決める形にはしていません。
委員会は、毎年、事務の処理状況を国会へ報告し、その概要を公表します。
アクセス・無害化の承認件数や、例外利用に関する通知・勧告なども報告の対象です。[2]
一方、審査や勧告は、個人への補償金の支払いや、個別の被害の救済そのものではありません。
監督の仕組みがあることを、「何かあれば自動的に補償される」と言い換えることはできません。
まとめ:守る力と、使い過ぎを防ぐ歯止めはセット
能動的サイバー防御は、電気や水道、決済などの生活基盤を、重大な攻撃から守るための対策です。
2026年10月から官民連携とアクセス・無害化の規定が施行され、通信情報の利用の中心部分は、成立済みですが未施行です。[1][2]
- 官民連携は、対象事業者と政府が被害・対策情報を共有する仕組みです。
- アクセス・無害化には、実施主体、危害の条件、承認と例外のルールがあります。
- 通信情報の利用には、同意や承認、選別・消去、独立した監督の歯止めがあります。
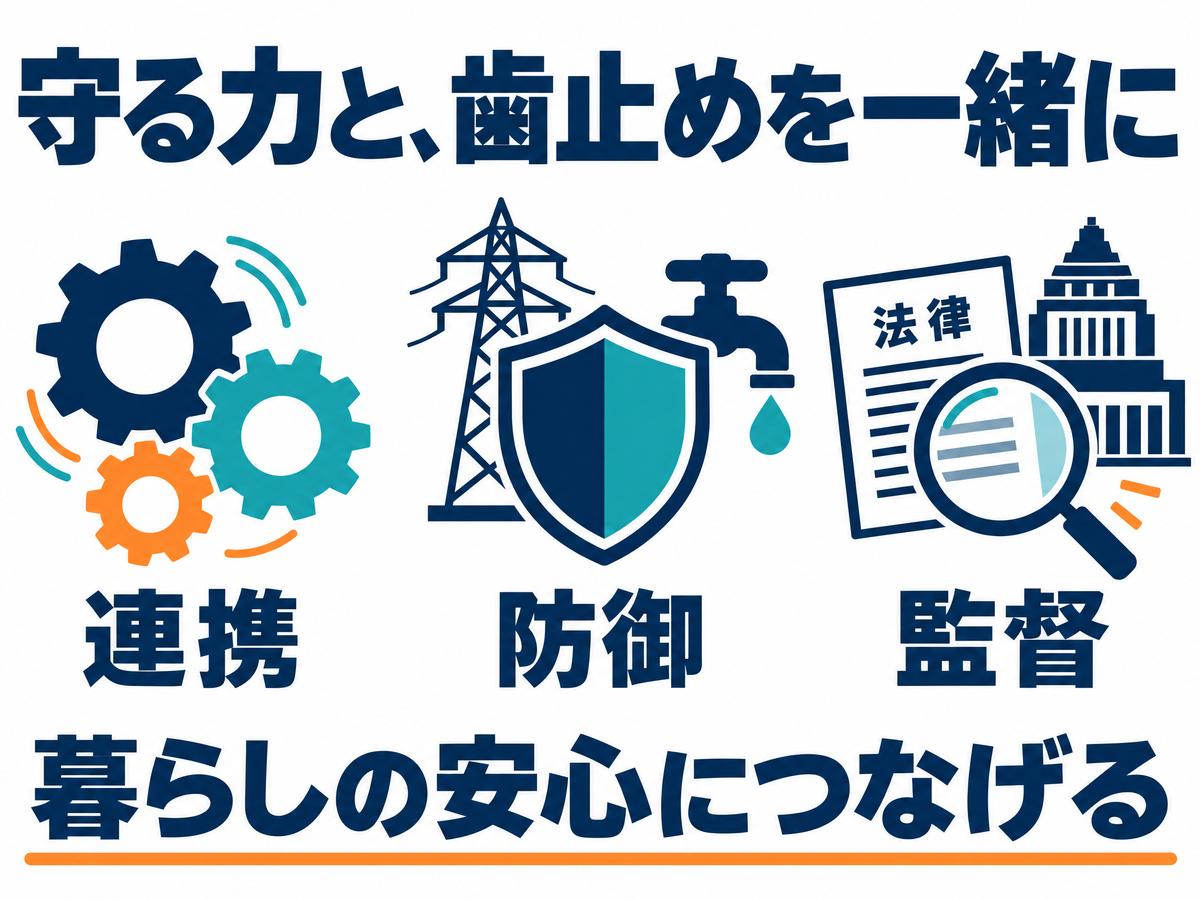
生活を守る力を強めながら、その力を使い過ぎないようにするんだね。
はい、防御と権利の保護を両立させる制度です。
あわせて読みたい


参考文献
[1] 国家サイバー統括室「サイバー対処能力強化法等の施行について」(2026年9月30日)
[2] 重要電子計算機に対する不正な行為による被害の防止に関する法律(2026年10月1日施行版・未施行部分あり)
[3] サイバー対処能力強化法の成立条文(令和7年法律第42号)
コメント